02-AI自动化漏洞挖掘与渗透测试-codex环境配置
从零搭建你的 AI 渗透副驾驶,让自动化漏洞挖掘先跑起来
详情
评论
锦囊
课程介绍
上一课的效果演示很酷:Codex 理解目标、SkillAI 调用工具、自动完成信息收集、代码审计、漏洞验证和报告输出。
但真正动手时,大多数人卡在了第一步——环境装不上、API 连不通、工具调不到、权限一团糟。
本课程就是那条“从看到效果”到“自己跑通”的必经之路。
我们不谈空泛概念,直接手把手带你完成 Codex 的安装、配置与 SkillAI 技能环境集成,在隔离、合法、可复现的实验环境中,搭建一套真正能用于自动化漏洞挖掘与渗透测试的 AI 工作台。
课程覆盖 Windows、macOS、Linux、WSL 和 Docker 多种环境,从依赖安装、API Key 配置、模型选择、代理设置,到权限沙箱、工作目录、工具链接入和最小任务验证。学完这节课,你将拥有一个可复用、可扩展、可审计的 AI 自动化渗透测试基础环境,为后续的漏洞挖掘、渗透验证和报告生成铺平道路。
所有演示仅在授权靶场和隔离实验环境中进行,仅用于合法安全研究。
你将学到什么?
- 环境规划与隔离
如何用虚拟机、容器、快照和隔离网络搭建安全的 AI 渗透实验环境,避免误操作影响真实系统。 - Codex 安装全流程
不同操作系统下的安装方式、依赖准备(Node.js / Python / Git 等)、版本管理、路径配置与常见安装报错排查。 - Codex 核心配置
API Key / Token 配置、模型选择、Base URL、网络代理、超时重试、日志级别、权限模式、沙箱策略、工作目录与配置文件详解。 - 接入 SkillAI 技能体系
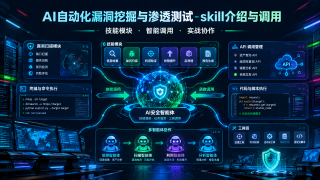
技能目录结构、工具封装方式、调用权限控制、提示词模板、任务编排入口,让 Codex 能真正“调用技能干活”。 - 渗透工具链准备
Nmap、HTTPX、FFUF、Semgrep、SQLMap、Burp、浏览器自动化等常用工具的安装、PATH 配置与 AI 调用适配。 - 最小闭环验证
跑通一个最小自动化任务:让 Codex 识别目标、调用技能、执行信息收集或代码审计,并输出结构化结果。 - 安全边界与合规配置
授权范围限定、速率限制、操作审计、数据脱敏、结果复核机制,确保 AI 自动化行为可控可查。 - 常见故障与排坑
网络不通、证书错误、权限不足、工具找不到、模型不可用、代理失效等高频问题的定位与解决。
课程亮点
- 保姆级环境配置
每一步都有操作演示、配置示例和排错思路,照着做就能跑通。 - 全平台覆盖
Windows、macOS、Linux、WSL、Docker 多环境安装与配置方案。 - 为自动化渗透而生
不是普通 AI 编程环境配置,而是专门面向漏洞挖掘与渗透测试的工具链集成。 - Codex + SkillAI 双引擎落地
让 Codex 负责理解与生成,SkillAI 负责技能调度,形成完整自动化基础。 - 安全合规贯穿始终
从环境隔离到权限控制,从审计日志到授权边界,确保实验合法可控。 - 即学即用产出
课程结束后,你将拥有一套可复用的配置文件、技能模板和实验环境快照。
适合人群
- 渗透测试工程师、红队成员
- 安全服务工程师、代码审计人员
- DevSecOps、应用安全工程师
- 应急响应与 SOC 分析师
- 对 AI 自动化攻防感兴趣的安全研究者
- 已有基础渗透知识,希望用 AI 提升效率的从业者

暂无评论
快来写下你的评论吧
共0个锦囊

暂无锦囊
小编正在努力制作中哦